

Три буквы, за которыми стоит целая архитектура: что такое SSH
SSH (Secure Shell) — сетевой протокол с шифрованием, придуманный для одной простой цели: дать возможность управлять удаленной машиной так, будто сидишь прямо за ней. «Secure» — защищенный, «shell» — командная оболочка. Никакой магии в названии нет, зато за ним стоит довольно серьезная криптографическая архитектура.
Технически SSH работает на прикладном уровне модели OSI и занимает порт 22. Он сам тянет на себя аутентификацию, шифрование и проверку целостности данных — все разом, в одном инструменте.
SSH доступ: что это в реальной жизни? Грубо говоря, это ключ от сервера: зашел, выполнил команды, настроил сервисы, вышел — и все это без необходимости физически присутствовать рядом с железом. При этом соединение защищено шифрованием и не дает посторонним перехватить данные.
Как все начиналось: от Telnet до защищенной оболочки
До SSH у администраторов был Telnet. Работал он просто: давал удаленный доступ к командной строке и отправлял все подряд открытым текстом — логины, пароли, команды. Кто сидел в той же сети и умел пользоваться сниффером, тот читал чужой трафик как газету.
В 1995 году финский исследователь Тату Илонен из Хельсинкского технологического университета поймал такую атаку в собственной сети. Не в теории — в реальности. Это его достаточно разозлило, чтобы сесть и написать первую версию SSH. Выложил бесплатно, особо не рассчитывая на резонанс, а за несколько месяцев protocol — тот самый протокол защищенного удаленного доступа — поставили тысячи людей по всему миру. Потом Илонен основал SSH Communications Security и продолжил развивать технологию уже коммерчески.
У первой версии, SSH-1, обнаружились серьезные архитектурные дыры. В 2006 году IETF взял ситуацию в руки и стандартизировал SSH-2 — переработанную версию с нормальной криптографией и куда более гибкой структурой. Параллельно жил и развивался OpenSSH — открытый проект, который в итоге стал стандартом де-факто в мире Linux и Unix. Именно он сегодня предустановлен на большинстве систем.
Как на самом деле устанавливается SSH-соединение
Многие считают SSH просто «зашифрованным Telnet». Это неточно — механизм интереснее.
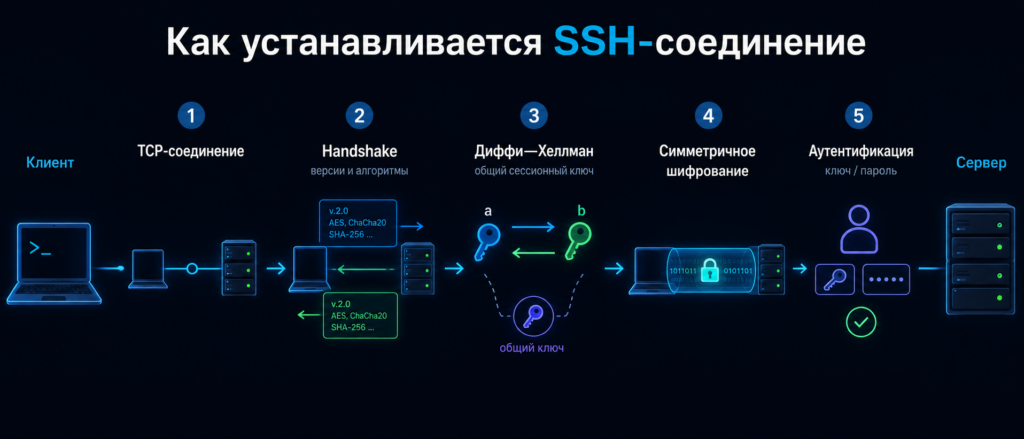
Все начинается с TCP — это базовый транспортный протокол, который отвечает за надежное соединение между клиентом и сервером. Клиент и сервер связываются и сразу договариваются, на каком языке будут говорить — обмениваются списками поддерживаемых версий и алгоритмов шифрования. Это и есть «рукопожатие» (handshake). Только после него переходят к делу.
Следующий шаг — выработка общего сессионного ключа через алгоритм Диффи-Хеллмана. Хитрость в том, что сам ключ по сети не передается: обе стороны вычисляют его независимо, опираясь на открытые данные обмена. Перехватить трафик соединения можно, но толку от этого ноль — ключ из него не восстановить.
Когда ключ есть у обоих, канал закрывается симметричным шифрованием, и только тогда начинается аутентификация пользователя.
Симметрия, асимметрия и хэши: что за чем шифрует
SSH задействует сразу три механизма шифрования, и у каждого — своя роль в защите данных.
Симметричное шифрование — основа рабочей сессии. Один и тот же ключ шифрует и расшифровывает трафик на обоих концах. Работает быстро, но требует безопасного способа договориться о ключе заранее — именно для этого и нужен алгоритм Diffie-Hellman.
Асимметричное шифрование вступает в игру на этапе установки соединения и аутентификации по ключам. Здесь используется пара ключей: публичный открыт для всех, приватный — строго у владельца. Данные, зашифрованные публичным ключом, расшифровывает только соответствующий приватный. Это математически надежная конструкция.
Хэширование решает другую задачу — не шифрование, а проверку целостности. Целостность пакетов в SSH обеспечивается не обычным хэшем, а кодом аутентификации сообщения — MAC, либо современными AEAD-режимами шифрования. Это позволяет обнаруживать подмену, удаление или повреждение данных в зашифрованном канале.
Паролем или ключом: способы войти на сервер
Для чего нужен SSH в первую очередь? Чтобы на сервер попадал только тот, кому это разрешено. Звучит очевидно, но реализовать это можно по-разному, и выбор метода напрямую влияет на то, насколько легко вас взломать.
Проще всего — пароль. Ввел, он ушел на сервер в зашифрованном виде, тот проверил. Работает, но у brute-force атак против паролей неплохая статистика успеха, особенно если пароль не особо сложный.
Аутентификация по ключам устроена хитрее: сервер знает ваш публичный ключ, а приватный никуда не отправляется — клиент просто доказывает, что он у него есть. Без передачи. Взять нечего. Это заметно надежнее, и именно поэтому большинство людей, которые хоть немного разбираются в безопасности, давно перешли на ключи.
Есть еще два варианта, которые используют реже. Двухфакторная аутентификация — связка ключа и одноразового TOTP-кода — актуальна там, где цена ошибки высока. Аутентификация на основе сертификатов — история для больших инфраструктур, где вручную раскладывать тысячи ключей по серверам уже физически невозможно.
На практике разумный минимум выглядит так: ключи есть, парольная аутентификация отключена. Для любого сервера с публичным IP это не паранойя, а базовая гигиена.
Публичный и приватный ключ: два, которых не разлучить
SSH-ключи: что это с технической точки зрения? Это криптографическая пара файлов, которые работают исключительно в паре. Разделить их — значит лишить систему смысла.
Публичный ключ (файл id_rsa.pub или id_ed25519.pub) размещается на сервере в файле ~/.ssh/authorized_keys. Он не секретный — его можно спокойно передавать по электронной почте или добавлять в панель управления хостинга. Приватный ключ хранится строго на локальном компьютере пользователя и никогда не покидает его: это буквально цифровой паспорт, утеря или компрометация которого означает полную замену пары.
Что такое SSH ключ в момент входа? Это доказательство: при входе по ключу клиент не отправляет приватный ключ и не расшифровывает “секрет от сервера”. Он доказывает владение приватным ключом, создавая цифровую подпись для данных текущей SSH-сессии. Сервер проверяет подпись публичным ключом из authorized_keys. Если расшифровка прошла успешно — пользователь аутентифицирован. Никакой пароль по сети не идет. Современный стандарт — алгоритм Ed25519: он компактнее RSA и криптографически устойчивее.
Сгенерировать пару проще простого:
ssh-keygen -t ed25519 -C "your_email@example.com"
Команда создаст два файла, а дальше нужно скопировать публичный ключ на сервер через ssh-copy-id.
Что такое SSH доступ: области применения
В реальной работе — это далеко не только «открыл терминал, ввел команду». За годы существования протокол оброс сценариями использования, о которых новички часто не подозревают.
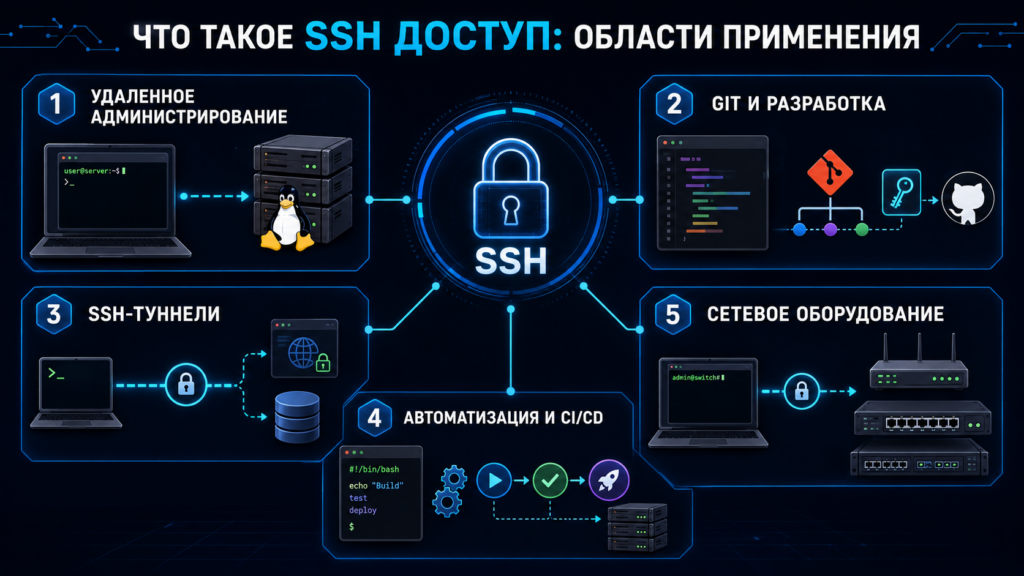
Для чего в первую очередь используют
Базовое применение — удаленное администрирование Linux‑серверов: через SSH деплоят приложения, перезапускают сервисы и смотрят логи, не подходя к железу. Без него нормальная удаленная работа с сервером сегодня почти невозможна.
SSH и разработчики
Большинство разработчиков клонируют Git‑репозитории именно по SSH, а не по HTTPS, потому что с ключами это банально удобнее: один раз настроил — дальше работаешь без постоянного ввода логина и пароля. Для профи это экономия времени, для новичка — меньше боли с авторизацией.
Туннели и доступ к внутренним сервисам
Через SSH можно поднимать зашифрованные туннели (port forwarding), чтобы безопасно достучаться до сервисов, которые вообще не торчат наружу. Это позволяет, например, смотреть внутренние админки или базы данных, не открывая их напрямую в интернет.
Автоматизация и инфраструктура
Скрипты деплоя, CI/CD‑пайплайны, системы резервного копирования и прочая автоматика часто работают поверх SSH: подключаются к серверам, выполняют команды и все это — без участия человека, но по тем же защищенным каналам. Для профи это стандарт, для новичка — понимание, что «магия деплоя» под капотом едет именно на SSH.
Сетевое оборудование и безопасность
Корпоративные маршрутизаторы и коммутаторы тоже давно перешли с Telnet на SSH: передавать пароли и команды в открытом виде сейчас считается просто дурным тоном. SSH решает эту проблему — все уходит в зашифрованном виде, и перехватить такие данные уже не так просто.
SCP и SFTP: когда нужно перенести файлы
Передача файлов через SSH существует в двух вариантах — SCP и SFTP. Исторически SCP и SFTP были разными способами передачи файлов поверх SSH. В современных OpenSSH команда scp по умолчанию уже использует SFTP-протокол, хотя старый SCP-режим еще может быть доступен через отдельную опцию.
SCP — это «скопировал и забыл». Одна команда, файл переехал:
scp file.txt user@server:/home/user/
Быстро, без лишних телодвижений. Минус один, но существенный: если передача прервалась — начинай сначала. Управлять файлами на сервере через SCP тоже не получится.
SFTP — другая история. Это интерактивный сеанс: заходишь, ходишь по директориям, смотришь атрибуты файлов, возобновляешь прерванные передачи. По ощущениям напоминает старый добрый FTP, только под капотом нормальное шифрование SSH. Для регулярной работы с файлами на сервере SFTP однозначно удобнее.
Чем подключаться: обзор SSH-клиентов
SSH-клиент — это то, через что вы вообще попадаете на сервер. Какой выбрать — зависит от системы, привычек и того, насколько вы любите графические интерфейсы.

OpenSSH — есть везде. В Linux и macOS он предустановлен по умолчанию, в Windows появился начиная с десятки. Открыл терминал, написал ssh user@server — готово. Ничего качать не надо. Для подавляющего большинства задач этого достаточно, и многие так и не уходят дальше него.
PuTTY — старожил, который почему-то не умирает. Оконный клиент для Windows, поддерживает SSH, Telnet, SCP и SFTP, умеет сохранять профили подключений. Интерфейс выглядит так, будто его рисовали в 2000-х — потому что примерно тогда и рисовали. Но у администраторов, которые выросли на нем, рука не поднимается пересаживаться на что-то другое.
Termius — для тех, кто работает с нескольких устройств сразу. Профили подключений синхронизируются через облако, есть нормальное мобильное приложение для iOS и Android. Интерфейс современный, без ощущения, что ты в машине времени. Платный в полной версии, но базового функционала бесплатного тарифа многим хватает.
MobaXterm — скорее комбайн, чем просто клиент. Внутри: SSH, X-сервер, файловый менеджер, редактор, терминал. Все в одном окне. Незаменим, если нужно запускать графические приложения с удаленного сервера прямо на локальном экране.
Как не оставить дверь открытой: защита SSH-соединения
SSH по умолчанию довольно безопасен, но если оставить все «как есть», вы рискуете лишним входом в систему, открытым логином root и лишними атаками в логах. Ниже — тот минимум, который понятен новичкам и при этом не вызывает вопросов у профи.
Общая идея настройки
SSH сам по себе надежен, но стандартные настройки сделаны «на всех», а не под вашу инфраструктуру. Пара простых шагов резко сокращает шансы успешной атаки и очищает логи от шума.
Отключаем вход по паролю
Когда на сервере настроены ключи, пароли уже не нужны: их проще угадать, украсть или подсмотреть.
PasswordAuthentication no отключает вход по паролю. Чтобы оставить только ключи, нужно также проверить остальные методы аутентификации, например keyboard-interactive/PAM, и явно настроить допустимые методы.
Меняем стандартный порт
Перенос SSH с порта 22 на другой (например, 2222 и выше) не делает сервер «невидимым», но заметно уменьшает поток автоматических переборов логинов и паролей. Это не защита от целенаправленной атаки, а скорее способ избавиться от большинства тупых ботов, которые сканируют только стандартный порт.
Ограничиваем, кто вообще может зайти
Через директиву AllowUsers в конфигурации можно явно перечислить учетные записи, которым разрешен SSH‑доступ.
Отдельно стоит запретить вход под root снаружи: PermitRootLogin no, а работать от имени root уже через sudo после входа обычного пользователя.
Ставим Fail2Ban
Fail2Ban отслеживает логи и автоматически блокирует IP‑адреса после нескольких неудачных попыток входа.
В паре с ограничением числа попыток (MaxAuthTries) это делает атаки перебором паролей почти бессмысленными: атакующий быстро уходит в бан.
Не забываем про обновления
Регулярные обновления пакетов OpenSSH закрывают обнаруженные уязвимости и подтягивают исправления ошибок.
Это базовая «гигиена безопасности»: даже идеальная конфигурация не спасет, если вы годами не обновляете систему.
FAQ
Можно ли подключиться к серверу по SSH с телефона?
Да. На iOS и Android есть полноценные клиенты — Termius, JuiceSSH. Для срочных задач вполне хватает.
Почему SSH-сессия обрывается после простоя?
Роутеры и файрволы закрывают неактивные соединения. Лечится keepalive-пакетами: добавьте ServerAliveInterval 60 в ~/.ssh/config — клиент будет «пинговать» сервер каждую минуту.
Что такое SSH Agent Forwarding?
Механизм, который пробрасывает доступ к локальным ключам через цепочку серверов. Удобно, но использовать только на доверенных хостах — администратор промежуточного сервера получает временный доступ к вашему агенту.
Можно ли выполнить одну команду без входа в сессию?
Да: ssh user@server «df -h». Соединение открывается, команда выполняется, результат приходит в локальный терминал. На этом принципе строится большинство скриптов деплоя и мониторинга.
Чем SSH-2 отличается от SSH-1?
Это фактически два разных протокола. SSH-1 уязвим к атакам на целостность сессии и считается устаревшим. SSH-2 переработан полностью: стойкие алгоритмы, разделенные уровни транспорта и аутентификации, поддержка нескольких каналов в одном соединении. На современных серверах SSH-1 отключен.
В конечном счете, что это SSH? Это фундаментальный инструмент сетевой безопасности, без которого немыслима современная работа с серверной инфраструктурой. Он прошел путь от студенческого проекта финского исследователя до отраслевого стандарта, который ежедневно защищает миллиарды соединений по всему миру. Разобраться в его основах — не опция, а обязательный минимум для любого, кто работает с серверами, DevOps-процессами или сетевым администрированием. Надеюсь, эта статья дала понятную и честную картину того, как устроен протокол и почему ему доверяют профессионалы.
Если у вас остались вопросы или вы хотите поделиться собственным опытом работы с SSH — оставьте комментарий ниже.